EBR: Enfoque Basado en Riesgos PLD en México
EBR (enfoque basado en riesgos): qué exige el Acuerdo 115/2026, por qué la metodología se diseña para cada sujeto obligado y qué ejecuta el sistema.
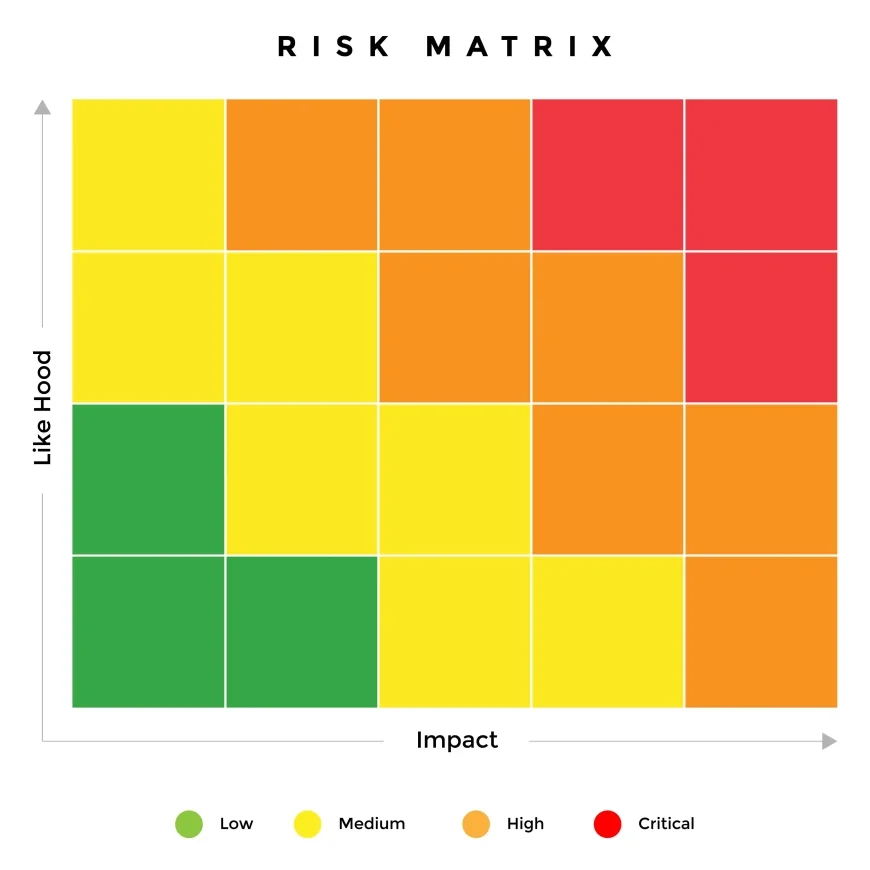
El EBR (Enfoque Basado en Riesgos) es el principio rector de la prevención de lavado de dinero en México y en el mundo. Establecido como la Recomendación 1 del GAFI, obliga a los sujetos obligados a identificar, evaluar y mitigar los riesgos de LD/FT de manera proporcional a su nivel de exposición. En México, el sector financiero lo aplica desde 2017 a través de las DCG que emite la SHCP y supervisa la CNBV, y la reforma de julio de 2025 a la LFPIORPI lo formalizó para actividades vulnerables.
¿Qué es el EBR o enfoque basado en riesgos?
El enfoque basado en riesgos (EBR) es un principio que exige a los sujetos obligados concentrar sus recursos de prevención de lavado de dinero donde el riesgo es mayor. En lugar de aplicar las mismas medidas a todos los clientes y operaciones, el EBR requiere que cada entidad identifique sus riesgos propios, los mida y establezca controles proporcionales a la exposición detectada.
Un punto fundamental que la propia Guía CNBV establece: el EBR mide el riesgo a nivel entidad, no a nivel cliente individual. Es decir, evalúa el grado de exposición global de la organización frente al lavado de dinero, considerando sus productos, clientes, geografía, transacciones y canales. La clasificación de clientes (bajo, medio, alto riesgo) es parte del proceso KYC, no del EBR en sí mismo.
¿Cuál es el origen del EBR en la prevención de lavado de dinero?
El EBR tiene su origen en la Recomendación 1 de las 40 Recomendaciones del Grupo de Acción Financiera Internacional (GAFI), titulada «Assessing risks and applying a risk-based approach». Esta recomendación establece que los países deben identificar, evaluar y comprender sus riesgos de lavado de dinero y financiamiento al terrorismo, y aplicar medidas proporcionales para mitigarlos.
El texto del GAFI es preciso:
«Countries should identify, assess, and understand the money laundering and terrorist financing risks for the country, and should take action [...] to ensure the risks are mitigated effectively. Based on that assessment, countries should apply a risk-based approach (RBA) to ensure that measures to prevent or mitigate money laundering and terrorist financing are proportionate to the risks identified.»
— GAFI, Recomendación 1 (revisión 2012, vigente 2025)
La Recomendación 1 también exige que los países requieran a sus instituciones financieras y Actividades y Profesiones No Financieras Designadas (APNFDs) — equivalente mexicano de las actividades vulnerables — identificar, evaluar y tomar acciones basadas en riesgo para mitigar sus propias amenazas de LD/FT.
En diciembre de 2022, el GAFILAT (Grupo de Acción Financiera de Latinoamérica) publicó una guía específica para APNFDs que recomienda: identificar eventos negativos por frecuencia y severidad, asignar recursos proporcionales al nivel de exposición y construir una matriz de riesgo del cliente específica por tipo de actividad.
¿Cómo aplica el EBR en el sector financiero mexicano?
El sector financiero mexicano implementó el EBR formalmente desde el 9 de marzo de 2017, cuando la CNBV adicionó el Capítulo II Bis (Disposiciones 17a-1 a 17a-6) a las DCG PLD/CFT para SOFOMes ENR. Este capítulo establece una metodología obligatoria de evaluación de riesgos que las entidades deben diseñar, implementar y actualizar.
| Disposición DCG | Obligación EBR |
|---|---|
| 17a-1 | Diseñar e implementar metodología de evaluación de riesgos LD/FT |
| 17a-2 | Identificar riesgos por: productos/servicios, clientes/usuarios, áreas geográficas, transacciones y canales de distribución |
| 17a-3 | Establecer mitigantes proporcionales al riesgo detectado |
| 17a-4 | Revisar y actualizar cada 12 meses o cuando se actualice la ENR. Conservar información del EBR por mínimo 5 años |
| 17a-5/6 | Someter resultados al Comité de Comunicación y Control. El Oficial de Cumplimiento presenta la metodología y resultados |
Esto significa que las SOFOMes ENR, centros cambiarios y transmisores de dinero llevan casi una década aplicando el EBR. Los resultados del EBR alimentan directamente las políticas de conocimiento del cliente, el perfil transaccional, los sistemas automatizados y la clasificación de clientes por grado de riesgo.
¿Qué dice la LFPIORPI sobre el enfoque basado en riesgos?
La reforma del 16 de julio de 2025 adicionó la fracción VII al artículo 18 de la LFPIORPI, formalizando el EBR como obligación para quienes realizan actividades vulnerables. Antes de esta reforma, las actividades vulnerables no tenían una obligación explícita de aplicar un enfoque basado en riesgos.
«VII. Evaluación con enfoque basado en Riesgos»
— Art. 18, Fr. VII, LFPIORPI (adicionada DOF 16-07-2025)
Los términos y condiciones específicos de cómo deben implementar el EBR las actividades vulnerables se definen en las Reglas de Carácter General (RCG) publicadas por la SHCP mediante el Acuerdo 115/2026 (DOF 7 de agosto de 2026), en vigor el 30 de noviembre de 2026 (el mandato deriva del Transitorio Segundo de la reforma). Sus obligaciones son exigibles de forma escalonada entre 2027 y 2028.
Adicionalmente, la reforma al Reglamento de la LFPIORPI (DOF 27/03/2026) vincula el resultado del EBR con la identificación simplificada: los clientes que resulten de bajo riesgo según la metodología del sujeto obligado podrán identificarse con medidas simplificadas (Art. 15 del Reglamento reformado).
El EBR en las RCG del Acuerdo 115/2026 (Actividades Vulnerables)
El Acuerdo 115/2026 (DOF 7 de agosto de 2026) reguló la metodología del EBR para el régimen de Actividades Vulnerables en el nuevo Capítulo II Quáter (artículos 10 Septies a 10 Septies 6) de las reglas de carácter general, con el que se cumple el artículo 18, fracción VII de la LFPIORPI. Es exigible a partir del 1 de marzo de 2027 (Transitorios Segundo y Tercero del Acuerdo).
Conforme a ese capítulo, la metodología debe considerar la Evaluación Nacional de Riesgos (ENR) de la UIF y establecer indicadores específicos de los delitos previstos en los artículos 139 Quáter (financiamiento al terrorismo) y 400 Bis (operaciones con recursos de procedencia ilícita) del Código Penal Federal.
La metodología tiene que identificar, como mínimo, estos elementos de riesgo:
| Elemento | Qué comprende |
|---|---|
| a) Actos u operaciones | Los actos u operaciones que realiza quien lleva a cabo la Actividad Vulnerable |
| b) Personas clientes o usuarias | El tipo de personas clientes o usuarias con las que se opera |
| c) Países y áreas geográficas | Los países y las áreas geográficas involucradas |
| d) Transacciones y canales | Las transacciones y los canales de envío o distribución |
Identificados esos elementos, la metodología debe asignar un valor a cada indicador o elemento de riesgo e identificar los mitigantes que reducen la exposición, para obtener el riesgo residual.
Al publicar las reglas, la Secretaría de Hacienda y Crédito Público describió el EBR como el principio rector del cumplimiento y anunció un modelo de cumplimiento proporcional: tanto las obligaciones como las acciones de supervisión se aplicarán considerando el nivel de riesgo de cada Actividad Vulnerable. La propia Secretaría, por conducto de sus unidades, orientará la supervisión y la verificación hacia los sectores y actividades con mayor exposición (Comunicado No. 65 de la SHCP, 10 de agosto de 2026).
Requisitos operativos de la metodología (artículos 10 Septies 1 a 10 Septies 3)
Además de los cuatro elementos de riesgo, el Capítulo II Quáter fija reglas operativas precisas para diseñar e implementar la metodología:
- Datos de al menos 12 meses. La implementación debe usar, como mínimo, el total de clientes, actos u operaciones y montos de un periodo no menor a doce meses (artículo 10 Septies 2). Quien aún no tiene operaciones implementa su metodología inicial con datos proyectados y la actualiza al cumplir sus primeros doce meses de operación.
- Consistencia con los mecanismos automatizados. No deben existir inconsistencias entre la información usada en la metodología y la que obra en los mecanismos automatizados del artículo 18, fracción X de la LFPIORPI.
- Actualización previa a cambios del negocio. Antes de implementar nuevos medios, canales, modalidades, productos o servicios, o de dirigir la actividad a nuevos tipos de clientes, debe evaluarse el riesgo de ese cambio (artículo 10 Septies, tercer párrafo).
- Nivel de tolerancia al riesgo. Si los resultados revelan riesgos mayores o nuevos, los mitigantes deben ajustarse para mantener el riesgo en un nivel de tolerancia aceptable conforme al Manual de Políticas Internas, en un plazo no mayor a doce meses contado desde que se obtienen los resultados.
- Revisión periódica documentada. La metodología se revisa cuando surjan nuevos riesgos, cuando se actualice la ENR o a más tardar cada doce meses; las revisiones constan por escrito y se mantienen a disposición del SAT (artículo 10 Septies 3) — la metodología no se envía a la autoridad.
- El SAT puede ordenar ajustes. La autoridad está facultada para señalar los ajustes necesarios a la metodología o a sus mitigantes y para solicitar un plan de acción con medidas reforzadas.
- Conservación por 10 años. Toda la información y documentación generada debe conservarse al menos diez años y entregarse al SAT o a la UIF cuando la requieran.
- Documento propio, referenciado desde el Manual. El diseño de la metodología puede constar en el Manual de Políticas Internas o «en algún otro documento o manual elaborado por quienes realicen Actividades Vulnerables» (artículo 10 Septies, segundo párrafo). Si se opta por un documento aparte, el Manual debe incluir la referencia a ese documento (artículo 37, segundo párrafo) y, en cualquiera de los dos, deben constar el diseño de la metodología y el procedimiento y criterios para abrir, limitar o terminar relaciones comerciales, congruentes con ella (artículo 37, tercer párrafo).
El resultado de la metodología tiene además un efecto práctico directo: si la autoevaluación clasifica a la empresa en riesgo alto, el dictamen anual de auditoría debe elaborarlo un auditor externo con certificación vigente de la UIF (Capítulo XIV de las mismas reglas); en los demás casos puede elaborarlo un auditor interno.
¿El riesgo que calcula un sistema es tu EBR?
No por sí solo. Las Reglas de Carácter General exigen que la metodología de evaluación de riesgos la diseñe y documente quien realiza la Actividad Vulnerable; el mecanismo automatizado no la sustituye: le provee información y ejecuta el modelo con los criterios que tú definiste. Una calificación genérica, sin metodología propia detrás, no cumple el artículo 18, fracción VII.
El texto de las reglas reparte con claridad los papeles. El diseño de la metodología «deberá estar establecido en su Manual de Políticas Internas, o bien, en algún otro documento o manual elaborado por quienes realicen Actividades Vulnerables» (art. 10 Septies, segundo párrafo). Los mecanismos automatizados, por su parte, deben «proveer la información que se deberá incluir en la metodología» (art. 41, fracción III) y «ejecutar el modelo de evaluación de Riesgos» con el que se clasifica a cada cliente (art. 41, fracción IV). Y ambos tienen que coincidir: en la implementación «no existan inconsistencias entre la información que incorporen a esta y la que obre en sus mecanismos automatizados» (art. 10 Septies 2, fracción I).
| Tarea | Responsable | Fundamento RCG |
|---|---|---|
| Identificar elementos e indicadores de riesgo, asignarles valor y definir mitigantes | El sujeto obligado, en su metodología | Art. 10 Septies 1, Fr. I-III |
| Documentar el diseño de la metodología | El sujeto obligado, en el Manual o en un documento propio | Art. 10 Septies §2; art. 37 §2-3 |
| Aportar los datos de clientes, actos u operaciones y montos (mínimo 12 meses) | El mecanismo automatizado | Art. 41, Fr. III; art. 10 Septies 2, Fr. II |
| Ejecutar el modelo de clasificación de clientes por grado de riesgo y conservar el histórico | El mecanismo automatizado, con el modelo definido en el Manual | Art. 41, Fr. IV; art. 23 Bis |
| Garantizar que metodología y mecanismo usen la misma información | Ambos, en la implementación | Art. 10 Septies 2, Fr. I |
| Dimensionar el mecanismo al tamaño del negocio | «razonablemente adecuados al volumen, naturaleza, complejidad… y al Riesgo» | Art. 41 §1 |
En la práctica esto significa que el cumplimiento correcto tiene dos piezas inseparables: una metodología diseñada para tu operación (tus actos, tus clientes, tus zonas, tus canales) y un mecanismo que la ejecuta y la alimenta con datos reales. Una plantilla genérica sin sistema falla la prueba de consistencia del artículo 10 Septies 2; un sistema con parámetros de fábrica, sin metodología documentada por ti, falla el artículo 10 Septies. Lo que revisa el SAT es la cadena completa: puede «señalar… los ajustes necesarios para la modificación de su metodología de evaluación de Riesgos o de sus Mitigantes» y «solicitar un plan de acción» (art. 10 Septies 3).
¿Cómo se aplica el EBR en actividades vulnerables?
Aunque las obligaciones de las RCG (Acuerdo 115/2026, DOF 7 de agosto de 2026) son exigibles de forma escalonada hasta 2028, la metodología del EBR para actividades vulnerables seguirá la misma estructura que el sector financiero ya utiliza, adaptada al contexto de cada actividad del Art. 17 de la LFPIORPI. El documento oficial de la SHCP y la CNBV sobre EBR en contexto nacional (febrero 2018) establece tres fases:
Fase I: Diseño
El diseño de la metodología comprende tres procesos:
- Identificación del riesgo: Analizar los riesgos inherentes a la actividad, considerando la Evaluación Nacional de Riesgos (ENR) y los factores específicos de la entidad: clientes o usuarios, países y áreas geográficas, productos y servicios, y canales de distribución vinculados con las operaciones.
- Medición del riesgo: Relacionar los indicadores identificados y asignar un peso a cada uno en función de su importancia. Se utiliza un enfoque semi-cuantitativo que combina datos operativos reales (montos, frecuencia, volumen de operaciones de 12 meses) con juicio experto.
- Mitigantes: Definir políticas y procedimientos implementados para administrar y disminuir la exposición a los riesgos identificados.
Fase II: Implementación
Poner en práctica la metodología diseñada: montar sus elementos, indicadores y ponderaciones en el mecanismo automatizado para que ejecute el modelo de clasificación de clientes (artículo 41, fracción IV), capacitar al personal, documentar procesos y configurar el sistema de alertas. La implementación debe usar información de al menos doce meses y ser consistente con la que obra en el mecanismo (artículo 10 Septies 2).
Fase III: Valoración
Revisar la metodología cada 12 meses, cuando se publique una nueva ENR, o cuando ocurran cambios significativos en la operación. El resultado de la valoración alimenta un nuevo ciclo de diseño.
Punto clave: Cada actividad vulnerable tiene riesgos distintos. Un notario corporativo enfrenta riesgos diferentes a uno inmobiliario. Una joyería departamental opera distinto a una venta directa de metal. Las metodologías genéricas «por sector» son el error más común — el EBR exige una autoevaluación específica de cada entidad.
¿Cuál es la fórmula del EBR?
La fórmula central del enfoque basado en riesgos se expresa como:
Riesgo Inherente − Mitigantes = Riesgo Residual
| Concepto | Definición | Ejemplo |
|---|---|---|
| Riesgo Inherente | Nivel de riesgo bruto antes de aplicar cualquier control. Se determina por la naturaleza de la actividad, el perfil de clientes, la zona geográfica y el tipo de operaciones. | Una inmobiliaria en zona fronteriza que opera con efectivo tiene riesgo inherente alto |
| Mitigantes | Controles implementados para reducir la exposición: expedientes, monitoreo, capacitación, sistemas automatizados, verificación de listas. Se ponderan por eficacia. | KYC completo, monitoreo transaccional, cotejo contra listas GAFI y PEPs |
| Riesgo Residual | Nivel de riesgo que permanece después de aplicar los controles. Nunca es cero — siempre existe un riesgo remanente que debe monitorearse continuamente. | La inmobiliaria con controles robustos puede pasar de riesgo alto a medio, pero no a cero |
El objetivo del EBR no es llegar a bajo riesgo. La ENR 2023 ya clasifica a las actividades vulnerables como sectores de riesgo por el hecho de ser sujetos obligados. Manipular la metodología para obtener una calificación artificialmente baja no solo es incorrecto, sino que la reforma vincula el resultado del EBR con el tipo de auditoría que debes hacer: si tu resultado es bajo o medio, basta con auditoría interna (Art. 18 Fr. XI); si es alto, necesitas auditoría externa independiente.
¿Qué elementos de riesgo evalúa el EBR?
Tanto el GAFI como la CNBV y el documento SHCP/CNBV de 2018 coinciden en los elementos de riesgo que toda metodología EBR debe considerar. La Guía CNBV del sector financiero los desglosa en cinco; las RCG de la LFPIORPI (art. 10 Septies 1) los agrupan en cuatro, porque tratan las transacciones y los canales de envío o distribución como un solo elemento. Cada uno tiene indicadores específicos que se ponderan con datos operativos reales.
| Elemento de riesgo | Indicadores clave |
|---|---|
| Productos y servicios | Características que faciliten LD/FT, anonimato, falta de identificación del cliente, productos de alto valor, servicios que facilitan transferencia de valor |
| Clientes y usuarios | Persona física/moral/fideicomiso, edad o fecha de constitución, nacional o extranjero, actividad económica, presencia en listas PEPs o personas bloqueadas |
| Países y áreas geográficas | Regímenes fiscales preferentes, países con medidas deficientes en LD/FT (listas GAFI), áreas nacionales de riesgo alto |
| Transacciones | Frecuencia y monto de operaciones, instrumento monetario o medio de pago, efectivo, moneda extranjera, transferencias internacionales, tarjetas prepagadas |
| Canales de distribución | Presencial o no presencial, uso de intermediarios, plataformas digitales, cajeros automáticos, medios electrónicos |
Cada elemento se evalúa con datos reales de al menos 12 meses de operación. El enfoque debe ser semi-cuantitativo: combinar análisis estadístico de registros operativos (cuántas operaciones, con qué montos, qué frecuencia) con valoración cualitativa del modelo de negocio y el contexto del mercado.
¿Cuál es la diferencia entre EBR y evaluación de riesgos PLD?
Es común confundir estos dos conceptos. Aunque están íntimamente relacionados, son cosas distintas dentro del marco legal mexicano. El EBR es el principio general; la evaluación de riesgos es la herramienta metodológica para ejecutarlo.
| Concepto | EBR (Art. 18, Fr. VII) | Evaluación de Riesgos PLD (Art. 18, Fr. VII + Cap. II Quáter RCG) |
|---|---|---|
| Naturaleza | Principio rector — el «qué» | Metodología específica — el «cómo» |
| Alcance | Criterio transversal que permea todas las obligaciones del Art. 18 | Proceso formal con fases de diseño, implementación y valoración |
| Origen | GAFI Recomendación 1 (2012) | Arts. 10 Septies a 10 Septies 6 de las RCG (Acuerdo 115/2026); guías UIF y GAFILAT como referencia |
| Producto | Políticas y criterios de riesgo aplicados a toda la operación | Matriz numérica, documento de diseño, catálogo de mitigantes |
| En sector financiero | Vigente desde 2017 (DCG Cap. II Bis) | Parte integral del Cap. II Bis |
| En actividades vulnerables | Obligatorio desde reforma julio 2025 (RCG: Acuerdo 115/2026) | Obligatorio desde reforma julio 2025 (RCG: Acuerdo 115/2026) |
Para profundizar en la metodología específica de la evaluación de riesgos PLD — las tres fases, la matriz numérica y los requisitos de documentación — consulta nuestra guía de evaluación de riesgos PLD.
¿El EBR es lo mismo que la matriz de riesgo de clientes?
No. La Guía CNBV para la elaboración de la metodología de evaluación de riesgos (2019) exige que la metodología EBR sea distinta e independiente del modelo con el que clasificas a tus clientes por grado de riesgo: el EBR mide la exposición de toda la entidad; el modelo de clientes mide el riesgo de cada cliente en lo particular. Los resultados deben ser coherentes entre sí — el EBR alimenta las calificaciones del modelo — pero no son el mismo instrumento ni se construyen igual. La comparación completa, con la tabla de diferencias, los niveles de riesgo por sector y los errores que detectan los verificadores, está en nuestra guía de la matriz de riesgo PLD del cliente.
Para ver cómo se clasifica un cliente con un modelo de factores inherentes y transaccionales, prueba nuestra calculadora gratuita de matriz de riesgo de clientes.
¿Qué es la ENR y por qué es clave para el EBR?
La Evaluación Nacional de Riesgos (ENR) es el documento oficial que publica la SHCP para identificar las amenazas, vulnerabilidades y factores de riesgo de lavado de dinero y financiamiento al terrorismo a nivel país. La más reciente es la ENR 2023, publicada en noviembre de 2023.
La ENR 2023 identificó 37 factores de riesgo agrupados en: vulnerabilidades del régimen PLD/CFT, amenazas y vulnerabilidades de LD, amenazas y vulnerabilidades de FT, amenazas de FPADM y factores emergentes. Cada factor se evaluó en dos dimensiones: Grado de Impacto y Probabilidad de Ocurrencia, con valores de 0 a 9 clasificados en tres niveles (bajo 0-3, medio 3-6, alto 6-9).
Un dato relevante de la ENR 2023: en 2018 se encontraban registrados 70,083 sujetos obligados de actividades vulnerables; para 2022, la cifra creció a 107,642 sujetos obligados activos. El sector de TCV (traslado o custodia de dinero o valores) envió 2,879,217 avisos en el periodo analizado.
El EBR de cada sujeto obligado debe tomar como insumo la ENR y actualizarse cada vez que se publique una nueva. Si un riesgo no se materializa en un periodo, debe dejarse latente y monitoreando para el siguiente ejercicio.
¿Qué pasa si no aplicas el EBR?
No implementar el enfoque basado en riesgos puede derivar en sanciones bajo ambos regímenes PLD de México:
| Régimen | Fundamento | Sanción |
|---|---|---|
| Actividades Vulnerables (LFPIORPI) | Art. 53 Fr. II — incumplir cualquier obligación del Art. 18, incluyendo Fr. VII (EBR); multa del Art. 54 Fr. I | 200 a 2,000 UMA ($23,462 a $234,620 MXN con UMA 2026 de $117.31) |
| SOFOMes ENR (LGOAAC) | Art. 95 Bis + DCG Cap. II Bis — no tener metodología EBR | 10,000 a 100,000 días de salario ($2,788,000 a $27,880,000 MXN) |
Más allá de las multas, la falta de EBR tiene consecuencias operativas: sin una metodología documentada, el sujeto obligado no puede justificar ante el SAT o la CNBV por qué aplica medidas simplificadas a ciertos clientes, ni demostrar que sus controles son proporcionales a sus riesgos reales. Esto debilita toda la defensa ante una visita de verificación o auditoría de la CNBV.
Preguntas frecuentes sobre el EBR
¿Debo esperar las RCG para implementar el EBR?
No es recomendable. Aunque las obligaciones de las RCG para actividades vulnerables (Acuerdo 115/2026, DOF 7 de agosto de 2026) son exigibles de forma escalonada entre 2027 y 2028, la obligación legal ya existe en la LFPIORPI. El criterio prudente en la práctica de cumplimiento es iniciar ahora usando como referencia las DCG del sector financiero (Cap. II Bis), la Guía GAFILAT para APNFDs (diciembre 2022) y la ENR 2023.
Hay además una razón de calendario: la evaluación que debe estar a disposición de la autoridad el 1 de marzo de 2027 se elabora con «la información y factores… [del] año inmediato anterior» (Transitorio Segundo del Acuerdo 115/2026), es decir, con los clientes, operaciones y montos de 2026. Quien no está registrando esa información de forma consistente durante 2026 llegará a marzo de 2027 con datos incompletos; si no cubre el año completo, deberá usar «la disponible desde el inicio de la Actividad Vulnerable y hasta la fecha de elaboración de la evaluación».
¿El EBR requiere un sistema automatizado costoso?
No exige un nivel bancario, pero sí funciones concretas. Las reglas definen los mecanismos automatizados como procesos, sistemas o herramientas «que pueden incluir desde sistemas informáticos especializados hasta procesos automatizados apoyados en hojas de cálculo, bases de datos u otros medios equivalentes, siempre que sus funciones cumplan con lo previsto en el artículo 41… y sea verificable ante la autoridad competente» (artículo 3, fracción XI Ter). Deben ser «razonablemente adecuados al volumen, naturaleza, complejidad de los actos u operaciones realizados y al Riesgo» del sujeto obligado (artículo 41). El umbral real no es el precio de la herramienta sino que cumpla las seis funciones del artículo 41 —entre ellas alimentar la metodología EBR y ejecutar el modelo de clasificación de clientes— y que el resultado sea verificable. KYC SYSTEMS ejecuta la metodología que se diseña para cada sujeto obligado, con la matriz montada en el mecanismo y bitácora para la verificación.
¿Puedo copiar el EBR de otra empresa de mi mismo giro?
No. Cada sujeto obligado tiene riesgos únicos según su tipo de actividad, perfil de clientes, zona geográfica y volumen de operaciones. Un ejemplo ilustrativo: Tlaxcala puede parecer un estado de bajo riesgo, pero es identificado internacionalmente como capital de trata de personas — un delito precedente de lavado de dinero. El análisis geográfico por sí solo cambia radicalmente el perfil de una entidad.
¿Puedo usar la calificación de riesgo que me da una plataforma como mi EBR?
No como sustituto. La metodología debe ser diseñada y documentada por quien realiza la Actividad Vulnerable (artículo 10 Septies, segundo párrafo); el mecanismo automatizado la alimenta con información y ejecuta el modelo de clasificación de clientes (artículo 41, fracciones III y IV). Lo correcto es que la plataforma ejecute tu metodología —tus elementos, indicadores, ponderaciones y mitigantes— y que no existan inconsistencias entre lo que dice el documento y lo que hace el sistema (artículo 10 Septies 2, fracción I).
¿Cada cuánto debo actualizar el EBR?
Cada 12 meses como mínimo, o cuando se publique una nueva ENR, o cuando ocurran cambios significativos en la operación de la entidad. El periodo de 12 meses es flexible — no necesariamente coincide con el año calendario.
¿La metodología EBR se envía al SAT?
No. La metodología, sus revisiones y sus resultados deben constar por escrito y mantenerse a disposición del SAT, que puede requerirlos en cualquier momento, ordenar ajustes a la metodología o solicitar un plan de acción con medidas reforzadas. La documentación se conserva al menos diez años (artículo 10 Septies 3 de las RCG).
Implementa el EBR con KYC SYSTEMS
Nuestra plataforma incluye matrices de riesgo EBR automatizadas, clasificación de clientes por nivel de riesgo, cotejo contra listas de personas bloqueadas y documentación lista para auditoría — todo diseñado para cumplir con la LFPIORPI y el Art. 95 Bis de la LGOAAC.
Preguntas frecuentes

Equipo editorial de KYC Systems, especialistas en prevención de lavado de dinero y cumplimiento LFPIORPI en México